FAQ: Rollenbasierter Zugriff in Confluence
Confluence Cloud Dokumentation
Diese Seite beantwortet häufig gestellte Fragen für Confluence-Sites, die von individuellen Bereichsberechtigungen zu rollenbasiertem Zugriff wechseln. Die Übergangshinweise auf dieser Seite gelten nicht für Sites, die bereits ausschließlich rollenbasierten Zugriff verwenden.
Eine schrittweise Anleitung findest du unter Rollenzentrale und die Planung deines Übergangs und Benutzerdefinierter Zugriff und der Übergang zu Rollen.
Was ist rollenbasierter Zugriff in Confluence?
Rollenbasierter Zugriff ist eine Möglichkeit, den Bereichszugriff zu verwalten, indem ein vordefinierter Satz von Berechtigungen zugewiesen wird, anstatt jede Berechtigung einzeln zu verwalten.
Standardrollen
Confluence bietet 4 Standardrollen:
| Rolle | Was die Rolle erlaubt |
|---|---|
| Admin | Verwaltet alles im Bereich |
| Manager | Verwaltet Personen und Inhalte, aber nicht die Bereichseinstellungen |
| Mitarbeiter | Erstellt und bearbeitet Inhalte |
| Anzeigeberechtigter | Sieht Inhalte an und kommentiert sie |
Benutzerdefinierte Rollen
Confluence-Administratoren können benutzerdefinierte Rollen für wiederkehrende Zugriffsanforderungen erstellen, die von den Standardrollen nicht abgedeckt werden.
Erfahre mehr über Rollen und ihre Berechtigungen
Warum sind Rollen verfügbar geworden, obwohl meine Organisation sich nicht dafür entschieden hat?
Rollen werden im Rahmen der allgemeinen Verfügbarkeit schrittweise auf Confluence-Cloud-Sites eingeführt.
Bestehende Sites treten zunächst in einen Übergangszeitraum ein, in dem Rollen und bestehende Berechtigungskombinationen parallel funktionieren können. So können Administratoren mit der Nutzung von Rollen beginnen, ohne sofort den Zugriff von irgendjemandem zu ändern.
Was ändert sich, wenn Rollen auf meiner Site verfügbar werden?
Confluence behält den bestehenden Zugriff bei. Personen, Gruppen, Teams, Gäste, Apps und Nutzerklassen, die noch keine Rolle haben, erhalten ihre bestehenden Berechtigungen weiterhin über benutzerdefinierten Zugriff.
Administratoren können diesen Zugriff überprüfen und ihn zu gegebener Zeit auf eine Standard- oder benutzerdefinierte Rolle umstellen.
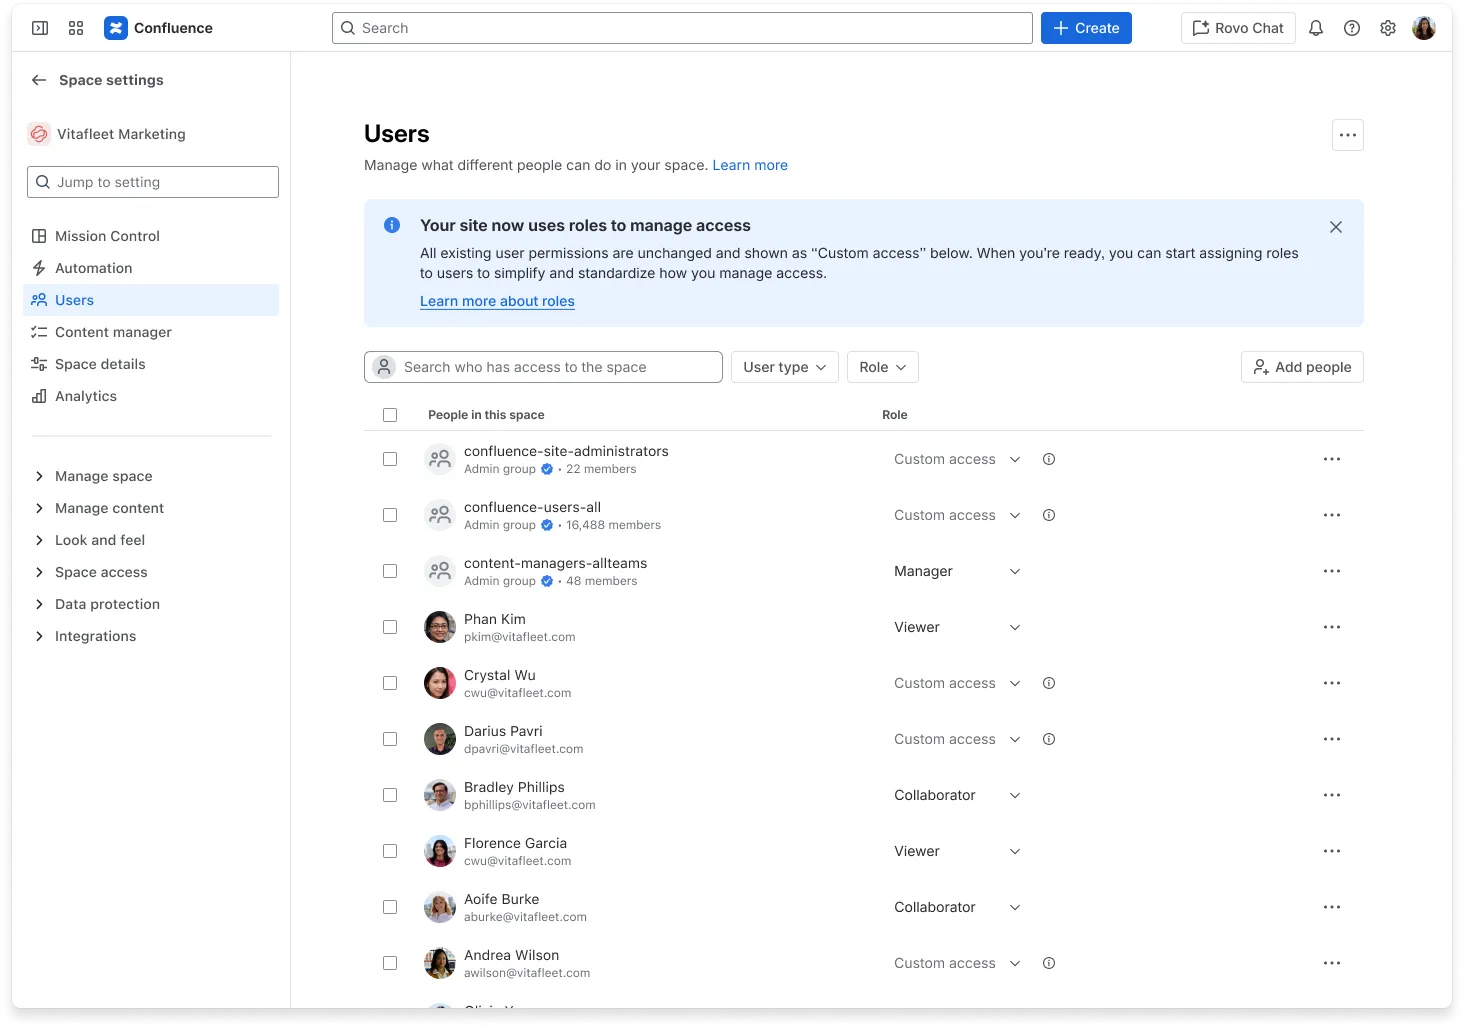
Woran erkenne ich, ob Rollen auf meiner Site verfügbar sind?
Confluence-Administratoren können die Berechtigungseinstellungen öffnen. Sind Rollen verfügbar, enthalten die Einstellungen Bereiche zur Rollenverwaltung wie Bereichsrollen, Systemvorgänge und Rollenzentrale.
Können Rollen nur für einen einzelnen Bereich aktiviert werden?
Nein. Rollen werden auf Ebene der Confluence-Site verfügbar, nicht bereichsweise.
Was ist der Übergangsmodus?
Der Übergangsmodus ist ein vorübergehender Zustand, in dem eine Site sowohl bestehende Berechtigungskombinationen als auch Rollen unterstützt.
Er gibt Administratoren Zeit, um:
- den aktuellen Zugriff zu überprüfen
- zu entscheiden, welche Standardrollen verwendet werden sollen
- benutzerdefinierte Rollen für wiederkehrende Zugriffsanforderungen zu erstellen
- den Standardzugriff für neue Bereiche zu aktualisieren
- benutzerdefinierten Zugriff in allen Bereichen auf Rollen umzustellen
Diese Koexistenz ist vorübergehend. Bevor der Übergangszeitraum endet, sollten Administratoren den verbleibenden benutzerdefinierten Zugriff überprüfen und passende Rollen zuweisen.
Was ist benutzerdefinierter Zugriff?
Benutzerdefinierter Zugriff bedeutet, dass eine Person, Gruppe, ein Team, Gast, eine App oder Nutzerklasse noch über eine bestehende Kombination individueller Berechtigungen verfügt, anstatt über eine zugewiesene Rolle.
Benutzerdefinierter Zugriff bewahrt bestehende Berechtigungen während des Übergangs. Das bedeutet nicht, dass der Zugriff von einer benutzerdefinierten Rolle stammt.
Mehr über benutzerdefinierten Zugriff und den Übergang zu Rollen
Was ist der Unterschied zwischen benutzerdefiniertem Zugriff und einer benutzerdefinierten Rolle?
| Benutzerdefinierter Zugriff | Benutzerdefinierte Rolle | |
|---|---|---|
| Was es ist | Eine bestehende Kombination individueller Berechtigungen, die Confluence beim Wechsel zu Rollen beibehalten hat | Ein benannter, wiederverwendbarer Satz von Berechtigungen |
| Wie es erstellt wird | Erscheint automatisch, wenn bestehender Zugriff noch keine Rolle hat | Wird von einem Confluence-Administrator erstellt |
| Wie es verwendet wird | Bewahrt Zugriff während des Übergangs vorübergehend | Kann wiederholt zugewiesen werden, wenn die Standardrollen eine wiederkehrende Zugriffsanforderung nicht abdecken |
Bereichsadministratoren können verfügbare benutzerdefinierte Rollen zuweisen, aber nicht erstellen oder bearbeiten.
So erstellst und verwaltest du benutzerdefinierte Rollen
Werden bestehende Berechtigungskombinationen automatisch Rollen zugeordnet?
Nein. Confluence bewahrt bestehende Berechtigungskombinationen zunächst als benutzerdefinierten Zugriff, anstatt automatisch eine Rolle auszuwählen.
Das verhindert unbeabsichtigte Änderungen und ermöglicht es Administratoren, zu entscheiden, welche Standard- oder benutzerdefinierte Rolle jedem Zugriffsmuster entspricht.
Was ist der Modus „Ausschließlich rollenbasierter Zugriff”?
Der Modus „Ausschließlich rollenbasierter Zugriff” ist der finale Zustand, in dem Administratoren den Bereichszugriff über Standard- und benutzerdefinierte Rollen verwalten. Die alten granularen Berechtigungen und benutzerdefinierter Zugriff stehen für die laufende Zugriffsverwaltung nicht mehr zur Verfügung.
Administratoren können weiterhin Standardrollen, benutzerdefinierte Rollen, Systemvorgänge und Rollenzuweisungen verwalten.
Neue Confluence-Cloud-Sites starten im Modus „Ausschließlich rollenbasierter Zugriff”.
Wie sollte ich den Übergang planen?
Nutze die Rollenzentrale, um die Übergangsschritte zu verstehen, den Fortschritt deiner Site zu überprüfen und Zugriff zu identifizieren, der noch zu Rollen umgestellt werden muss.
Ein typischer Übergang umfasst folgende Schritte:
- Überprüfe die Übergangsinformationen in der Rollenzentrale.
- Exportiere und überprüfe Berechtigungsdaten.
- Vergleiche bestehende Zugriffsmuster mit den Standardrollen.
- Erstelle benutzerdefinierte Rollen für wiederkehrende Anforderungen, die von den Standardrollen nicht abgedeckt werden.
- Lege den Standardzugriff für neue Bereiche fest.
- Stelle benutzerdefinierten Zugriff in allen Bereichen auf Rollen um.
- Überprüfe den verbleibenden Zugriff und deine konfigurierte Fallback-Rolle, bevor der Übergangszeitraum endet.
Plane und verfolge deinen Übergang in der Rollenzentrale
Wie viel Zeit habe ich, um den Übergang abzuschließen?
Confluence-Administratoren können das Übergangsdatum für ihre Site in der Rollenzentrale einsehen.
Was passiert, wenn ich nicht allen benutzerdefinierten Zugriff vor Ende des Übergangszeitraums umstelle?
Wenn der Übergangszeitraum endet, wendet Confluence deine konfigurierte Fallback-Rolle auf Personen, Gruppen, Teams, Gäste und Nutzerklassen an, die noch benutzerdefinierten Zugriff haben.
Bevor der Zeitraum endet:
- Überprüfe die in der Fallback-Rolle enthaltenen Berechtigungen
- Stelle Zugriff um, der eine andere Rolle benötigt
- Sieh dir die Auswirkungen von Massenänderungen an, bevor du sie anwendest
- Nutze das Prüfprotokoll, um abgeschlossene Änderungen zu überprüfen
So konfigurierst du eine Fallback-Rolle und schließt deinen Übergang ab
Kann ich zur alten Berechtigungsdarstellung zurückkehren?
Nein. Sobald eine Site zu ausschließlich rollenbasiertem Zugriff wechselt, stehen die alten granularen Berechtigungen und benutzerdefinierter Zugriff nicht mehr zur Verfügung. Standard- und benutzerdefinierte Rollen werden zur Methode, um den Bereichszugriff zu verwalten.
Falls Rollen zu unerwartetem Verhalten führen, das dich daran hindert, den Zugriff zu verwalten, wende dich an den Atlassian Support und gib Folgendes an:
- die betroffene Site und den betroffenen Bereich
- die beteiligte Person, Gruppe, das Team, den Gast, die App oder Nutzerklasse
- den erwarteten Zugriff
- was stattdessen passiert ist
- die Schritte, die du vor dem Auftreten des Problems durchgeführt hast
Wie sollte ich entscheiden, welche Rollen ich verwende?
Vergleiche zunächst deine bestehenden Berechtigungskombinationen mit den Standardrollen. Deckt eine Standardrolle das Zugriffsmuster ab, verwende sie.
Erstelle eine benutzerdefinierte Rolle, wenn deine Organisation eine wiederkehrende Zugriffsanforderung hat, die von den Standardrollen nicht abgedeckt wird. Gestalte benutzerdefinierte Rollen anhand von Aufgabenbereichen und Governance-Anforderungen, statt jede historische Berechtigungsvariante nachzubilden.
Wie viele benutzerdefinierte Rollen kann ich erstellen?
Eine Confluence-Cloud-Site kann bis zu 10 benutzerdefinierte Rollen haben.
Nutze benutzerdefinierte Rollen für sinnvolle, wiederverwendbare Zugriffsmuster statt für Einzelfälle. Wenn du viele benutzerdefinierte Rollen benötigst, überlege, ob du ähnliche Zugriffsmuster vereinfachen oder zusammenführen kannst.
Benutzerdefinierte Rollen erstellen und verwalten
Wer kann benutzerdefinierte Rollen erstellen und zuweisen?
Confluence-Administratoren können benutzerdefinierte Rollen erstellen, bearbeiten und löschen.
Bereichsadministratoren können verfügbare Standard- und benutzerdefinierte Rollen innerhalb der von ihnen verwalteten Bereiche zuweisen, aber keine benutzerdefinierten Rollen erstellen oder bearbeiten.
Kann ich Rollen in einer Sandbox testen, bevor ich sie in der Produktivumgebung verwende?
Wenn dein Tarif eine Confluence-Sandbox beinhaltet, kannst du damit benutzerdefinierte Rollen, Übergangspläne und Administrator-Workflows testen, bevor du groß angelegte Änderungen in der Produktivumgebung vornimmst.
Kann ich den Zugriff weiterhin über Gruppen verwalten?
Ja. Rollen ersetzen Gruppen nicht.
Gruppen fassen Personen zusammen. Rollen legen fest, was diese Personen in einem Bereich tun können. Du kannst einer Gruppe eine Rolle zuweisen, sodass die Gruppenmitgliedschaft weiterhin steuert, wer Zugriff erhält, während die Rolle den Berechtigungsumfang steuert.
Nachdem du bestätigt hast, dass Personen den benötigten Zugriff über Gruppen erhalten, kannst du mit den Übergangstools unnötigen direkten Zugriff entfernen und den Gruppenzugriff auf Rollen umstellen.
Was passiert, wenn jemand Zugriff aus mehreren Quellen erhält?
Bereichszugriff ist additiv. Eine Person kann Zugriff direkt sowie über Gruppen, Teams oder Nutzerklassen erhalten. Ihr effektiver Zugriff ergibt sich aus der Kombination all dieser Quellen.
Die Tabelle Nutzer zeigt jede Zugriffsquelle an. Überprüfe alle Quellen, bevor du Zugriff entfernst oder einschränkst, da das Ändern einer Zuweisung den über eine andere Quelle gewährten Zugriff möglicherweise nicht entfernt.
Erfahre, wie du Zugriffsprobleme mit mehreren Quellen behebst
Was sind Nutzerklassen?
Mit Nutzerklassen können Administratoren einer breiten, automatisch gepflegten Gruppe von Personen eine Rolle zuweisen, wie zum Beispiel Alle Confluence-Nutzer oder Alle Confluence-Administratoren.
Nutze Nutzerklassen, wenn derselbe Zugriff für alle Mitglieder dieser Klasse gelten soll. Die Mitgliedschaft bleibt automatisch aktuell, wenn Personen Zugriff auf Confluence erhalten oder verlieren.
Kann jemand eine Rolle mit mehr Berechtigungen zuweisen, als er selbst hat?
Nein. Confluence verhindert, dass Personen, die Zugriff verwalten, eine Rolle zuweisen, die Berechtigungen enthält, über die sie selbst nicht verfügen. Sie können außerdem den Zugriff eines bestehenden Bereichsadministrators nicht ändern, sofern sie nicht über die erforderlichen Berechtigungen verfügen.
Diese Schutzmaßnahmen verhindern, dass jemand seinen eigenen Zugriff oder den einer anderen Person über das hinaus erweitert, was er gewähren darf.
Kann ich eine Standardrolle deaktivieren?
Ja. Confluence-Administratoren können eine Standardrolle deaktivieren, wenn sie nicht zum Zugriffsmodell ihrer Organisation passt.
Verwendet ein Systemvorgang die Rolle, aktualisiere diesen Vorgang, bevor du sie deaktivierst. Haben Personen die Rolle bereits inne, kannst du in Confluence die Rolle in allen Bereichen ersetzen oder ihren Zugriff entfernen.
Nachdem du die Rolle deaktiviert hast, erscheint sie nicht mehr in den Rollenauswahlmenüs und kann erst wieder zugewiesen werden, wenn ein Confluence-Administrator sie wiederherstellt.
So deaktivierst du Standardrollen
Was sind Systemvorgänge?
Systemvorgänge sind von Confluence verwaltete Aktionen, die in bestimmten Situationen automatisch Zugriff zuweisen, zum Beispiel bei Gastzugriff oder Abläufen zum Bereichsbesitz.
Ist ein Vorgang konfigurierbar, können Confluence-Administratoren festlegen, welche Rolle der Vorgang zuweist, oder ihn so konfigurieren, dass er keinen Zugriff zuweist.
Erfahre mehr über die Verwaltung von Systemvorgängen
Wie interagieren Migrationen mit Rollen?
Das Verhalten bei der Migration hängt von der Quell-Site, der Ziel-Site, der Migrationsmethode und dem Zugriffsmodus jeder Site ab. Manche Migrationsabläufe bewahren importierte Berechtigungen als benutzerdefinierten Zugriff, damit kein Zugriff verloren geht.
Sieh dir Was du bei der Migration von Confluence-Daten in Bezug auf Rollen erwarten kannst und die Dokumentation zu deiner Migrationsmethode an, bevor du zwischen Sites migrierst, die alte Berechtigungen, den Übergangsmodus oder ausschließlich rollenbasierten Zugriff verwenden.
Sollte ich vor einer Migration zu rollenbasiertem Zugriff wechseln?
Die passende Reihenfolge hängt von deiner Migrationsmethode, dem Zeitpunkt und dem Zugriffsmodell ab. Importierter berechtigungsbasierter Zugriff muss möglicherweise erst nach der Migration umgestellt werden.
Prüfe bei einer komplexen Migration die aktuelle Migrationsdokumentation und plane die Reihenfolge gemeinsam mit dem Atlassian Support oder deiner Migrations-Ansprechperson, anstatt den Modus unmittelbar vor der Migration zu ändern.
Welche APIs sollten Integrationen für rollenbasierten Zugriff verwenden?
Rollenbasierter Zugriff bietet V2-APIs zur Verwaltung von Bereichsrollenzuweisungen. Aktualisiere Skripte und Integrationen, die individuelle Bereichsberechtigungen zuweisen, sodass sie die unterstützten Rollen-APIs verwenden, bevor deine Site zu ausschließlich rollenbasiertem Zugriff wechselt.
Confluence V2-API-Dokumentation für Bereichsrollen ansehen (Englisch)
Warum hat sich eine Rollenzuweisung wieder in benutzerdefinierten Zugriff geändert?
Ein externes Skript, eine Integration oder eine alte API hat möglicherweise die zugrunde liegenden individuellen Berechtigungen direkt aktualisiert. In diesem Fall zeigt Confluence den Zugriff möglicherweise wieder als benutzerdefinierten Zugriff an.
Überprüfe Skripte und Integrationen, die Bereichsberechtigungen verwalten, und aktualisiere sie, damit sie die unterstützten Rollen-APIs verwenden.